Licitaciones y Mesas de Contratación
Acredita la conformidad con el ENS que los pliegos exigen a los proveedores de la Administración, como requisito de solvencia o como criterio de valoración.
Consultoría sénior para adecuar su organización al Esquema Nacional de Seguridad (Real Decreto 311/2022): categorización del sistema, análisis de riesgos, implantación de las medidas del Anexo II y acompañamiento en la auditoría de certificación con una entidad acreditada por ENAC (categorías media y alta) o en la autoevaluación (categoría básica).
Alineación con las guías CCN-STIC del Centro Criptológico Nacional y con el catálogo de medidas del Anexo II del RD 311/2022.
Valoramos la categoría de su sistema y le proponemos una hoja de ruta con plazos.
El Esquema Nacional de Seguridad (ENS), regulado por el Real Decreto 311/2022 (modificado por el Real Decreto 1125/2024), establece los principios, requisitos y medidas de seguridad que deben aplicar las administraciones públicas. Su artículo 2 lo extiende a las empresas privadas que les prestan servicios o les proporcionan soluciones en el ejercicio de sus competencias, y por eso los pliegos de contratación lo exigen cada vez más como requisito de solvencia.
La conformidad se acredita de dos formas: en categoría básica, con una Declaración de Conformidad basada en una autoevaluación; en categorías media y alta, con una Certificación de Conformidad emitida tras una auditoría por una entidad de certificación acreditada por ENAC. En ambos casos la organización puede exhibir el distintivo de conformidad. El ENS se integra con un SGSI ISO/IEC 27001 y anticipa buena parte de las obligaciones de la Directiva NIS2, cuya ley española de transposición sigue en tramitación.
Solvencia ante la Administración, cumplimiento del RD 311/2022 y un sistema de seguridad proporcionado a la categoría de su sistema, con la menor carga posible para su equipo.
Acredita la conformidad con el ENS que los pliegos exigen a los proveedores de la Administración, como requisito de solvencia o como criterio de valoración.
Clasificación técnica precisa en Categoría Básica, Media o Alta según las 5 dimensiones de seguridad, dimensionando los controles exactos sin incurrir en sobrecostes innecesarios.
Asumimos el análisis de riesgos en PILAR, la redacción de la Declaración de Aplicabilidad y la auditoría interna, sin saturar a su equipo de sistemas. Plazo orientativo para categoría media; en básica, menos.
Un único marco de gobierno para ISO 27001 y ENS, con análisis de riesgos, políticas y evidencias compartidas, y auditorías coordinadas con la misma entidad de certificación acreditada por ENAC.
Explore la estructura de controles exigida por el Esquema Nacional de Seguridad. El nivel de rigurosidad técnica de cada medida se determina mediante el análisis del impacto sobre la información y los servicios.
MARCO [ORG]
Define las directrices de alto nivel y la asignación de responsabilidades formales indispensables para el gobierno de la seguridad.
MARCO [OP]
Procedimientos y controles para la explotación diaria, gestión de incidentes y aseguramiento de la continuidad operativa.
MEDIDAS [MP]
Salvaguardas técnicas sobre instalaciones, personal, equipos, comunicaciones, soportes, aplicaciones, información y servicios, aplicadas según las guías CCN-STIC del Centro Criptológico Nacional.
DIMENSIONES [CIDAT]
Evaluación del impacto en caso de brecha sobre las 5 dimensiones clave para determinar la categoría global del sistema:
Revisión exhaustiva de la situación actual y madurez tecnológica de la organización. Delimitamos formalmente el perímetro del sistema, inventariamos los activos y categorizamos el sistema (Básica, Media o Alta) según las 5 dimensiones de seguridad del RD 311/2022.
Identificación de amenazas, vulnerabilidades e impactos sobre los activos esenciales con la metodología MAGERIT y la herramienta PILAR del CCN, conforme al artículo 14 del RD 311/2022, para calcular el riesgo residual.
Redacción integral del cuerpo normativo exigido por el ENS. Estructuración del marco de gobernanza, asignación de roles formales y diseño de los Procedimientos Operativos de Seguridad (PoS).
Acompañamos a su equipo de sistemas en la configuración de las medidas técnicas: control de acceso y autenticación, copias de seguridad, registro de actividad y bastionado de equipos y servidores según las guías CCN-STIC.
Comprobamos la eficacia de todas las medidas implantadas con los criterios de la guía CCN-STIC 808, identificamos las desviaciones y formalizamos el plan de acciones correctivas antes de la auditoría externa.
Le acompañamos en la auditoría con la entidad de certificación acreditada por ENAC (categorías media y alta) o preparamos la Declaración de Conformidad tras la autoevaluación (categoría básica), junto con el distintivo para su web.
Resolvemos las dudas habituales de comités de dirección, responsables de sistemas y directores de calidad sobre nuestro modelo de consultoría, plazos y metodología.
Consulte directamente con nuestro equipo técnico el alcance y los plazos de su proyecto.
Para un sistema de categoría media, entre cuatro y seis meses hasta la auditoría de certificación; en categoría básica, que se acredita con autoevaluación, el plazo suele ser menor. Depende del número de sistemas y servicios en el alcance, de la arquitectura (local, en la nube o híbrida) y de si ya tiene un SGSI ISO 27001.
El coste tiene dos partes: los honorarios de consultoría y, en categorías media y alta, la tarifa de la entidad de certificación acreditada por ENAC. En categoría básica basta con la autoevaluación y la Declaración de Conformidad, sin certificadora obligatoria.
Los honorarios dependen de la categoría del sistema, del número de sistemas y servicios en el alcance, de la arquitectura (no es lo mismo un servicio en la nube sobre un proveedor ya certificado en el ENS que una infraestructura local con varias sedes) y de si existe un SGSI ISO 27001 que se pueda reutilizar. Le damos un presupuesto cerrado tras el diagnóstico inicial y le ayudamos a comparar ofertas de certificadoras acreditadas.
La mayor parte del trabajo de análisis y documentación lo asumimos nosotros. La dedicación de su personal se concentra en validar decisiones y aportar información:
Adaptamos las medidas y las evidencias a las herramientas que ya utiliza.
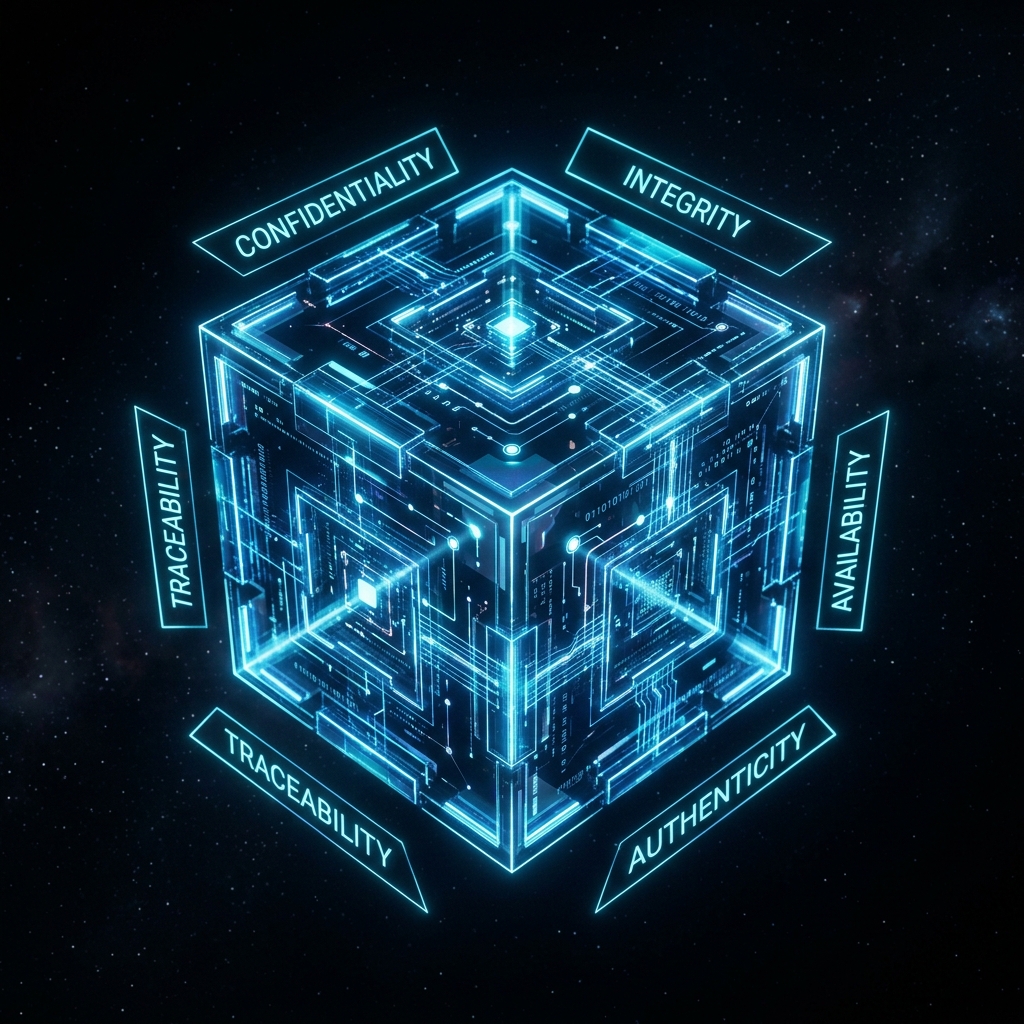
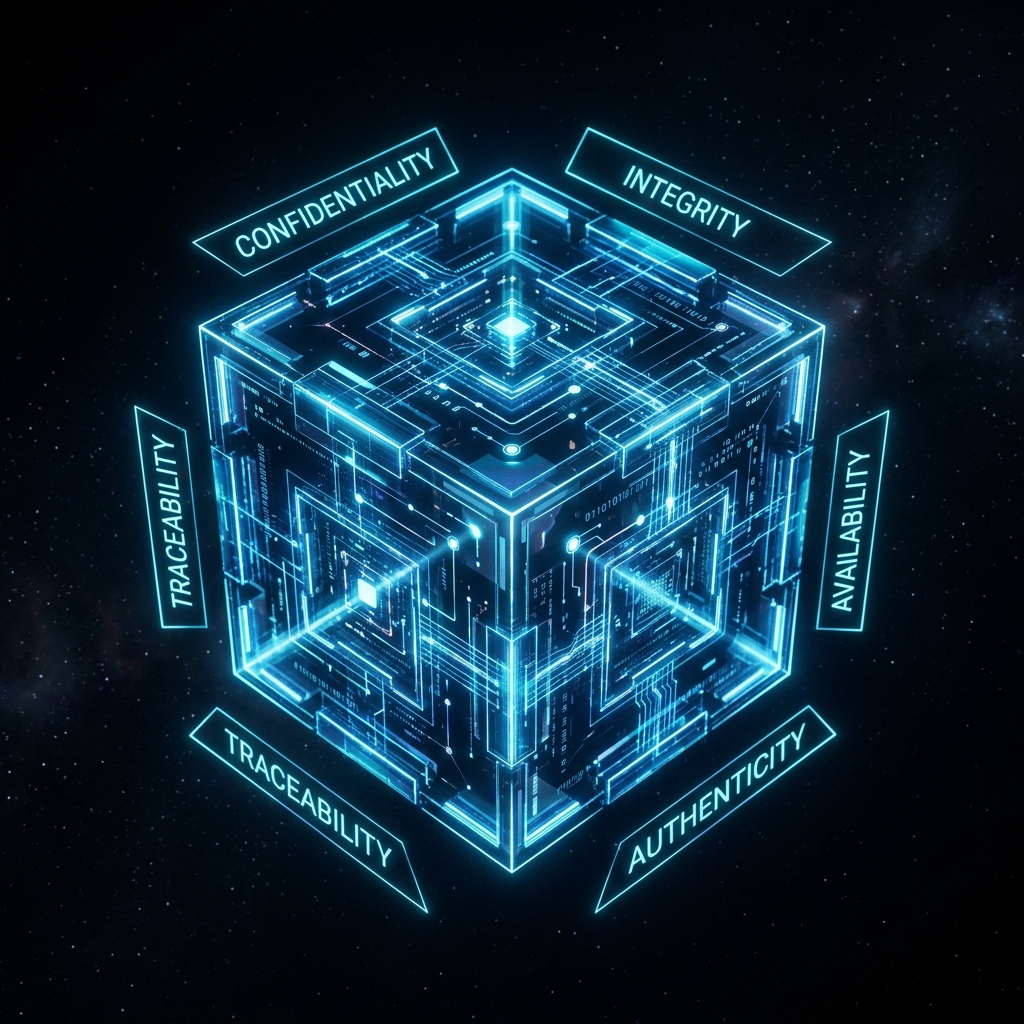
El ENS clasifica los sistemas en categoría básica, media o alta según el impacto que tendría un incidente en cinco dimensiones: confidencialidad, integridad, trazabilidad, autenticidad y disponibilidad. La categoría la marca el nivel más alto alcanzado en cualquiera de ellas (Anexo I del RD 311/2022 y guía CCN-STIC 803).
Las 73 medidas del Anexo II se aplican de forma proporcional a la categoría y a los niveles de cada dimensión, y la conformidad se revisa en auditorías ordinarias al menos cada dos años. Categorizar bien evita tanto el sobrecoste de una categoría excesiva como quedar fuera de un pliego por una insuficiente.
El ENS y la ISO/IEC 27001:2022 (UNE-EN ISO/IEC 27001:2023) comparten el enfoque basado en riesgos y buena parte de sus medidas, por lo que pueden gestionarse con un único sistema. ISO 27001 aporta el sistema de gestión reconocido internacionalmente; el ENS añade medidas específicas para el sector público.
Para empresas que trabajan a la vez con clientes privados y con la Administración, es la opción más eficiente.
Porque el artículo 2 del Real Decreto 311/2022 extiende el ENS a las empresas privadas que prestan servicios o proporcionan soluciones a las entidades del sector público en el ejercicio de sus competencias. Esas empresas deben poder acreditar su conformidad: con la Declaración de Conformidad si el sistema es de categoría básica, o con la Certificación de Conformidad si es de categoría media o alta.
Analizamos el pliego, delimitamos el alcance y la categoría que exige el contrato, y planificamos la adecuación para llegar a tiempo.
Le acompañamos en la auditoría, presencial o remota, para que el equipo auditor tenga toda la información que necesita, sin interferir en su independencia.
La decisión de certificar corresponde siempre a la entidad de certificación acreditada por ENAC, con plena independencia.